


 ΑΡΧΙΚΗ


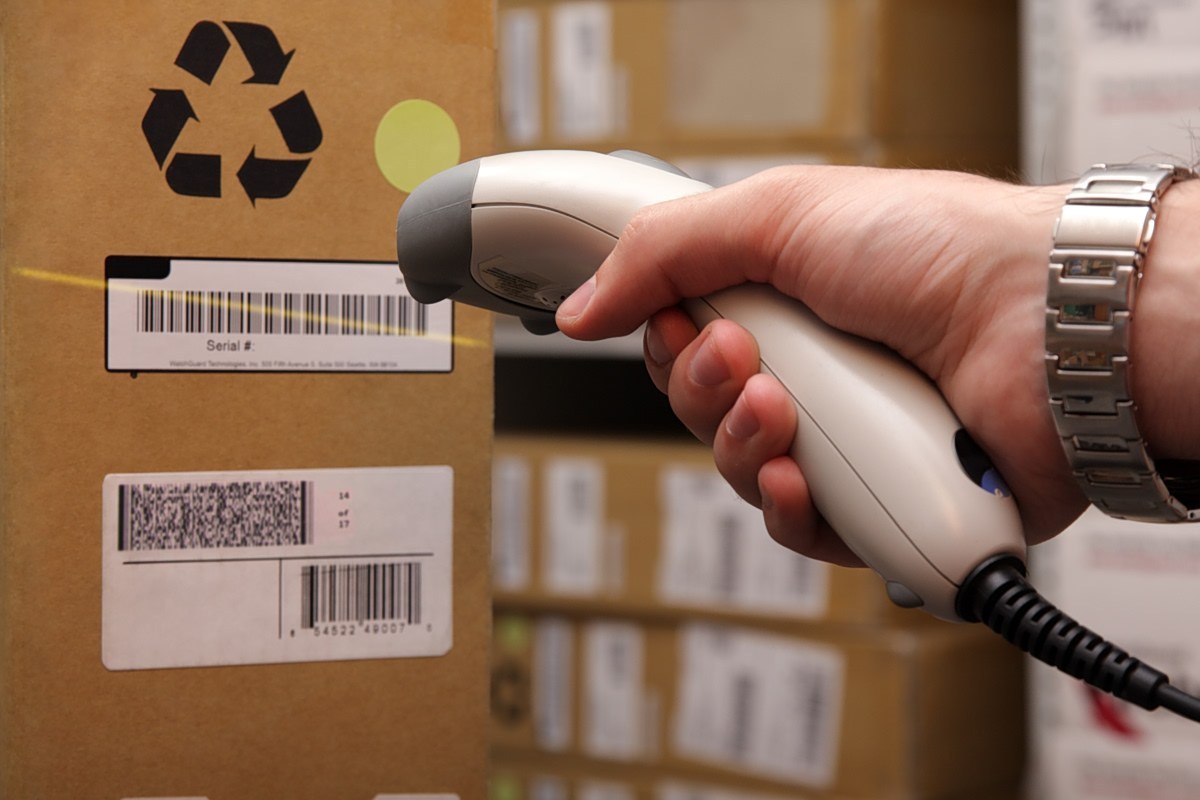
Ειδικοί της Kaspersky εντόπισαν νέο τρόπο κυβερνοεπίθεσης που περνά από διαδεδομένο μοντέλο σαρωτή barcode και μπορεί να αφήσει τις εφοδιαστικές αλυσίδες του ηλεκτρονικού εμπορίου εκτεθειμένες σε ψηφιακές απειλές. Τα ευρήματα παρουσιάστηκαν στο Security Analyst Summit 2026 στο Μπαλί, κατά τον έλεγχο ασφαλείας του ψηφιακού περιβάλλοντος μιας αποθήκης.
Οι σύγχρονες αποθήκες δεν είναι πλέον απλοί χώροι φύλαξης εμπορευμάτων. Λειτουργούν ως σύνθετα οικοσυστήματα, στηριγμένα σε πολλές τεχνολογίες και συσκευές. Οι παγκόσμιες πωλήσεις ηλεκτρονικού εμπορίου έχουν σχεδόν διπλασιαστεί από το 2019 και ξεπερνούν τα 6 τρισ. δολάρια. Κάθε διαταραχή ή καθυστέρηση στην αλυσίδα παραδόσεων μπορεί να προκαλέσει σοβαρές οικονομικές απώλειες και να πλήξει τη φήμη των επιχειρήσεων.
Για να εντοπίσουν ενδεχόμενους κινδύνους, ερευνητές της Kaspersky Security Services εξέτασαν διάφορα πιθανά σημεία εισόδου επιθέσεων στις υποδομές αποθηκών, ανάμεσά τους και επιθέσεις μέσω συσκευών που χρησιμοποιούνται στα συστήματά τους. Στην έρευνα εντόπισαν νέο τρόπο επίθεσης, ο οποίος εκμεταλλεύεται ευπάθεια σε μοντέλο σαρωτή barcode μεγάλου κατασκευαστή. Τέτοιες συσκευές χρησιμοποιούνται ευρέως σε αποθήκες, σε επιχειρήσεις λιανικής και σε πολλούς ακόμη κλάδους.
Σε μια τυπική εγκατάσταση, οι φορητοί σαρωτές επικοινωνούν με σταθμό βάσης, ο οποίος συνδέεται με υπολογιστή ή άλλο επιχειρησιακό σύστημα. Το βασικό κενό είναι η απουσία μηχανισμού ελέγχου ταυτότητας μεταξύ του σταθμού βάσης και των σαρωτών.
Η έρευνα της Kaspersky δείχνει ότι οι συγκεκριμένοι σαρωτές θα μπορούσαν να γίνουν σημείο εισόδου για επιθέσεις στο δίκτυο επιχειρησιακής τεχνολογίας (OT) μιας αποθήκης. Η επίθεση μπορεί να γίνει μέσω της ασύρματης σύνδεσης του σαρωτή. Ερευνητές διαπίστωσαν ότι επιτιθέμενος εντός της εμβέλειας της ασύρματης σύνδεσης θα μπορούσε να εισαγάγει εντολές πληκτρολογίου στη συνδεδεμένη συσκευή και, ενδεχομένως, να πετύχει απομακρυσμένη εκτέλεση κώδικα, χωρίς να χρειάζεται καμία ενέργεια από τον χρήστη.
Σε υποθετικό σενάριο, εργαζόμενος συνεχίζει κανονικά τις καθημερινές του εργασίες με ασύρματο σαρωτή barcode συνδεδεμένο σε σταθμό βάσης. Την ίδια στιγμή, ο επιτιθέμενος εντοπίζει τη διεύθυνση Bluetooth του σταθμού βάσης, για παράδειγμα με παθητική υποκλοπή της κίνησης Bluetooth. Αξιοποιώντας την ήδη ενεργή σύνδεση Bluetooth, στέλνει στον σταθμό βάσης κακόβουλο φορτίο δεδομένων που προσομοιώνει πληκτρολογήσεις. Ο σταθμός βάσης τις προωθεί στον συνδεδεμένο υπολογιστή, όπου εκλαμβάνονται ως συνήθεις ενέργειες του χρήστη και μπορούν να χρησιμοποιηθούν για μη εξουσιοδοτημένες εντολές. Το ίδιο μοτίβο επίθεσης παρατηρήθηκε σε συσκευές πολλών κατασκευαστών.
Ως αποτέλεσμα, ο επιτιθέμενος θα μπορούσε να αποκτήσει αρχική πρόσβαση σε υπολογιστή συνδεδεμένο στο δίκτυο της αποθήκης. Ο σαρωτής λειτουργεί απλώς ως σημείο εισόδου. Η σημασία της πρόσβασης αυτής βρίσκεται στο ότι ο υπολογιστής ανήκει στο έμπιστο επιχειρησιακό περιβάλλον και συνδέεται με κρίσιμα συστήματα. Οι τεχνικές αυτές ενδέχεται να αποτελέσουν σοβαρή απειλή όχι μόνο για την αποθήκευση και τη διαχείριση εμπορευμάτων, αλλά και για το λιανεμπόριο και κάθε άλλο τομέα όπου χρησιμοποιούνται ευρέως αντίστοιχες συσκευές.
Οι ερευνητές της Kaspersky εκτιμούν ότι παρόμοια σενάρια επίθεσης θα μπορούσαν να αξιοποιηθούν και μέσω άλλων συσκευών των αποθηκών, όπως τα φορητά τερματικά συλλογής δεδομένων (Portable Data Terminals, PDT) και οι θερμικοί εκτυπωτές. Στόχος θα μπορούσε να είναι η πρόσβαση σε κρίσιμες υποδομές, όπως τα Συστήματα Διαχείρισης Αποθήκης (Warehouse Management Systems, WMS).
Για την ενίσχυση της ασφάλειας των αποθηκευτικών εγκαταστάσεων, οι ειδικοί της Kaspersky συνιστούν έλεγχο κάθε νέας συσκευής πριν από τη σύνδεσή της στο δίκτυο, απενεργοποίηση των διεπαφών Bluetooth που δεν χρησιμοποιούνται και εφαρμογή ισχυρών μηχανισμών ελέγχου ταυτότητας. Προτείνουν επίσης τμηματοποίηση των δικτύων των αποθηκών, ώστε να επιτρέπονται μόνο οι απολύτως απαραίτητες συνδέσεις, καθώς και άμεση εγκατάσταση ενημερώσεων ασφαλείας στις συσκευές και στα Συστήματα Διαχείρισης Αποθήκης (WMS). Τονίζουν ακόμη τον περιορισμό των δικαιωμάτων πρόσβασης των λογαριασμών στο απολύτως απαραίτητο επίπεδο και την τακτική διεξαγωγή ολοκληρωμένων ασκήσεων προσομοίωσης κυβερνοεπιθέσεων, οι οποίες εξετάζουν πιθανά μονοπάτια επίθεσης και περιλαμβάνουν σενάρια με εσωτερικούς χρήστες που διαθέτουν νόμιμα διαπιστευτήρια πρόσβασης.





 Γέφυρα Ρίου - Αντιρρίου: Δείτε πώς κατασκευάστηκε η μεγαλύτερη καλωδιωτή γέφυρα του κόσμου



 Ειδήσεις
 Copyright 2010-2026 © pentelikonews.gr
