


 ΑΡΧΙΚΗ


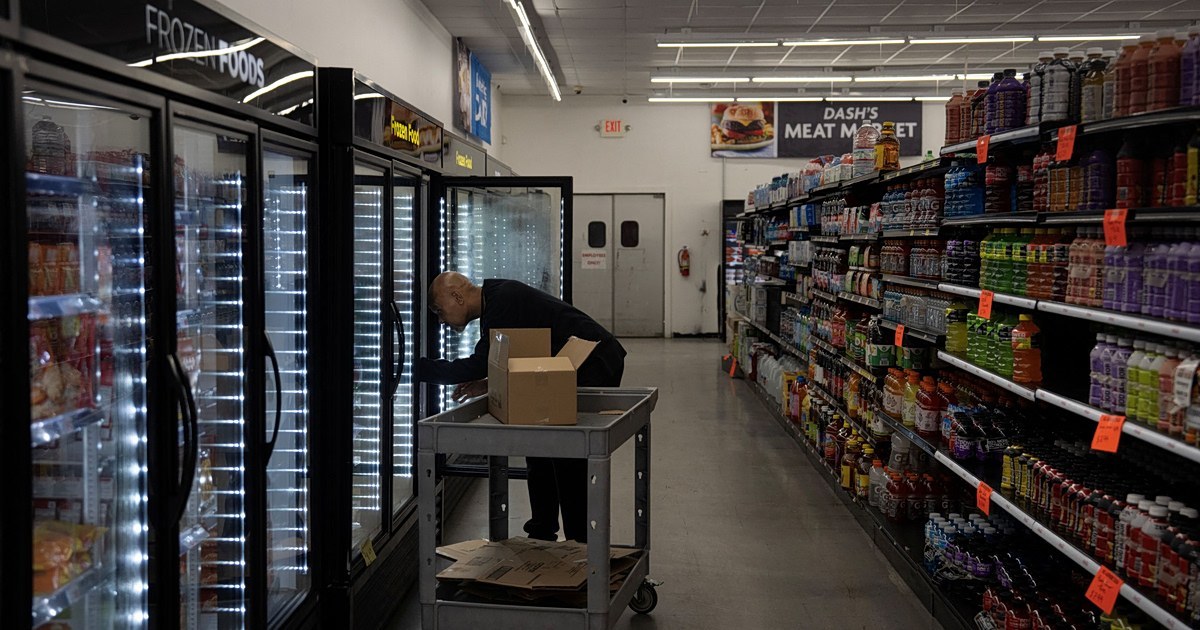
Οι πρόσφατες κυβερνοεπιθέσεις σε συστήματα ψύξης σε διάφορες ευρωπαϊκές χώρες έδειξαν, σύμφωνα με την Kaspersky, ότι ακόμη και ο καθημερινός ψυκτικός εξοπλισμός μπορεί να μπει στο στόχαστρο κυβερνοεγκληματιών. Οι συνέπειες μπορεί να είναι σοβαρές και δεν σταματούν στην αλλοίωση τροφίμων.
Τα περιστατικά φέρνουν στην επιφάνεια ένα ευρύτερο πρόβλημα: πληθαίνουν τα πιθανά σημεία επίθεσης σε διασυνδεδεμένες συσκευές και σε συστήματα βιομηχανικού ελέγχου.
Τα σύγχρονα συστήματα ψύξης είναι χαρακτηριστικές περιπτώσεις κυβερνοφυσικών συστημάτων και πολλά από αυτά ανήκουν στο Βιομηχανικό IoT. Επαγγελματικά ψυγεία και εγκαταστάσεις ψυχρής αποθήκευσης διαθέτουν συχνά αισθητήρες με δικτυακή σύνδεση, ηλεκτρονικές μονάδες ελέγχου και κεντρικές πλατφόρμες διαχείρισης. Μέσω αυτών των τεχνολογιών οι χειριστές παρακολουθούν τη θερμοκρασία, ξεκινούν κύκλους απόψυξης, δέχονται ειδοποιήσεις και αλλάζουν ρυθμίσεις από απόσταση.
Οι ίδιες δυνατότητες διευκολύνουν τη διαχείριση, ανοίγουν όμως και δρόμους στους επιτιθέμενους. Αν κάποιος αποκτήσει πρόσβαση χωρίς εξουσιοδότηση σε πλατφόρμα διαχείρισης ψυκτικών εγκαταστάσεων, θα μπορούσε να αλλοιώσει τις ρυθμίσεις θερμοκρασίας, να σβήσει τους συναγερμούς ή να διαταράξει ταυτόχρονα τη λειτουργία πολλών διασυνδεδεμένων μονάδων.
Η Kaspersky: οι επιτιθέμενοι στρέφονται σε όλο και πιο διαφορετικές μεθόδους
Τα νεότερα στατιστικά της Kaspersky για τις απειλές στο IoT εξηγούν γιατί οι κίνδυνοι αυτοί χρειάζονται ξεχωριστή προσοχή. Προκειμένου να παρακολουθεί τη δραστηριότητα των επιτιθέμενων, η εταιρεία αξιοποιεί ειδικά σχεδιασμένα συστήματα που μιμούνται ευάλωτες συσκευές συνδεδεμένες στο διαδίκτυο και καταγράφουν τις απόπειρες επίθεσης εναντίον τους.
Το τρίτο τρίμηνο του 2026 το ποσοστό των μοναδικών συσκευών από τις οποίες έγινε απόπειρα μη εξουσιοδοτημένης πρόσβασης μέσω SSH ανέβηκε από 14,42% το δεύτερο τρίμηνο σε 18,42%. Το SSH είναι πρωτόκολλο επικοινωνίας που χρησιμοποιείται ευρέως για την απομακρυσμένη διαχείριση διασυνδεδεμένου εξοπλισμού. Ακόμη εντονότερη ήταν η μεταβολή στο μερίδιο των συνεδριών επίθεσης που βασίστηκαν σε αυτή τη μέθοδο: υπερδιπλασιάστηκε, από 1,95% σε 4,21%. Το Telnet, άλλο πρωτόκολλο απομακρυσμένης επικοινωνίας, παρέμεινε ο συχνότερος στόχος. Τα στοιχεία δείχνουν πάντως ότι οι επιτιθέμενοι καταφεύγουν σε όλο και περισσότερες διαφορετικές μεθόδους για να πλήξουν διασυνδεδεμένες συσκευές.
Σημαντικές διαφορές εμφανίζει και η γεωγραφική κατανομή των επιθέσεων. Στο τρίτο τρίμηνο η Ολλανδία αντιστοιχούσε στο 27,7% των εξερχόμενων συνεδριών επίθεσης μέσω SSH, από 21,2% το δεύτερο τρίμηνο. Το μερίδιο της Βουλγαρίας σχεδόν τετραπλασιάστηκε, από 5,5% σε 20,1%, ενώ της Γερμανίας υποχώρησε από 16,7% σε 8,4%. Από τα στοιχεία της Kaspersky προκύπτει ότι η κακόβουλη δραστηριότητα που στοχεύει συσκευές IoT δεν έχει κοπάσει και εμφανίζεται σε πλήθος γεωγραφικών περιοχών.
Βιομηχανικά δίκτυα παραμένουν εκτεθειμένα σε κακόβουλο λογισμικό
Παρόμοιες προκλήσεις συναντούν και οι βιομηχανικές υποδομές. Η Kaspersky ICS CERT αναφέρει ότι το δεύτερο τρίμηνο του 2026 εντοπίστηκαν και αποκλείστηκαν κακόβουλα αντικείμενα στο 19,2% των προστατευόμενων υπολογιστών που χρησιμοποιούνται παγκοσμίως σε συστήματα βιομηχανικού ελέγχου. Πολλά βιομηχανικά δίκτυα μένουν εκτεθειμένα σε κακόβουλο λογισμικό, σε επικίνδυνους διαδικτυακούς πόρους και σε άλλες απειλές που θα μπορούσαν να διαταράξουν την ομαλή λειτουργία των επιχειρησιακών διαδικασιών.
Ο κίνδυνος φυσικών ζημιών δεν μένει στη θεωρία. Σε επίθεση κατά εγκατάστασης επεξεργασίας τροφίμων στο Ισραήλ, οι επιτιθέμενοι φέρονται να παραβίασαν τους ελεγκτές βιομηχανικών συστημάτων ψύξης με CO₂, να άλλαξαν τις παραμέτρους και τα επιτρεπόμενα όρια λειτουργίας τους και να προκάλεσαν μηχανικές βλάβες καθώς και διαρροή ψυκτικού αερίου.
Ευπάθειες που εντοπίστηκαν σε ψυκτικό εξοπλισμό
Ευπάθειες έχουν εντοπιστεί και στον ίδιο τον ψυκτικό εξοπλισμό από ερευνητές κυβερνοασφάλειας. Τον Αύγουστο του 2026 η ερευνητική ομάδα Claroty Team82 δημοσίευσε ευρήματα για τα συστήματα ελέγχου ψύξης Danfoss AK-SM 800A. Εντοπίστηκαν αδυναμίες που επιτρέπουν παράκαμψη των μηχανισμών ελέγχου ταυτότητας και εισαγωγή κακόβουλων εντολών, ώστε να γίνεται δυνατή η απομακρυσμένη εκτέλεση κώδικα.
Οι κίνδυνοι μεγαλώνουν όταν συστήματα είναι εκτεθειμένα στο δημόσιο διαδίκτυο. Μηχανές αναζήτησης όπως το Shodan και το Censys μπορούν να εντοπίζουν διασυνδεδεμένο βιομηχανικό εξοπλισμό, ανάμεσα σε αυτόν και μονάδες ελέγχου συστημάτων ψύξης. Η έκθεση στο διαδίκτυο δεν σημαίνει από μόνη της ότι ένα σύστημα έχει παραβιαστεί. Αυξάνει όμως σημαντικά τις πιθανότητες να το εντοπίσουν επιτιθέμενοι, ενώ οι συνέπειες μιας επίθεσης μπορεί να φτάσουν πολύ πιο μακριά από ένα σούπερ μάρκετ.
Κίνδυνοι που εκτείνονται πέρα από τα σούπερ μάρκετ
Νοσοκομεία, φαρμακοβιομηχανίες, ερευνητικά εργαστήρια και κλινικές υποβοηθούμενης αναπαραγωγής στηρίζονται στον ακριβή έλεγχο της θερμοκρασίας για να συντηρούν σωστά φάρμακα και βιολογικά δείγματα. Οι κλινικές υποβοηθούμενης αναπαραγωγής, για παράδειγμα, αποθηκεύουν συνήθως ωάρια, σπερματοζωάρια και έμβρυα σε εξειδικευμένα συστήματα κρυοσυντήρησης με υγρό άζωτο, σε θερμοκρασίες που φτάνουν περίπου τους -196°C.
Τα συστήματα αυτά δεν ταυτίζονται με τον επαγγελματικό ψυκτικό εξοπλισμό. Μπορεί όμως και αυτά να διαθέτουν διασυνδεδεμένους μηχανισμούς παρακολούθησης, συστήματα απομακρυσμένων ειδοποιήσεων και αυτοματοποιημένες λειτουργίες διαχείρισης υγρού αζώτου. Αν παραβιαστούν τέτοιες υποδομές, θα μπορούσε να επηρεαστεί η παρακολούθηση των συνθηκών αποθήκευσης ή να καθυστερήσει η αντίδραση όταν εμφανιστούν επικίνδυνες συνθήκες.
Μια αστοχία στα συστήματα αποθήκευσης μπορεί να έχει καταστροφικές συνέπειες για όσους πλήττονται. Το 2018 βλάβη σε σύστημα κρυοσυντήρησης στο University Hospitals του Κλίβελαντ έπληξε περισσότερα από 4.000 ωάρια και έμβρυα, που ανήκαν σε περίπου 950 ασθενείς. Το περιστατικό δεν προήλθε από κυβερνοεπίθεση. Έδειξε όμως πώς τεχνικά προβλήματα στους μηχανισμούς παρακολούθησης και συναγερμού μπορούν να καταστρέψουν αναντικατάστατο αναπαραγωγικό υλικό και να ακυρώσουν προσπάθειες ετών για την αντιμετώπιση της υπογονιμότητας και τον οικογενειακό προγραμματισμό.
Η Kaspersky για την πρόληψη στην κυβερνοασφάλεια
Γι' αυτό η κυβερνοασφάλεια και η ασφάλεια των φυσικών υποδομών χρειάζεται πλέον να αντιμετωπίζονται ως προτεραιότητες που συνδέονται μεταξύ τους.
Η πρόληψη παρόμοιων περιστατικών απαιτεί συντονισμένες ενέργειες από τους κατασκευαστές και από τους φορείς που χρησιμοποιούν και διαχειρίζονται τα συστήματα αυτά. Οι κατασκευαστές χρειάζεται να εντάσσουν την κυβερνοασφάλεια σε όλον τον κύκλο ζωής του λογισμικού, να εφαρμόζουν ισχυρούς μηχανισμούς ελέγχου ταυτότητας, να απενεργοποιούν τις προεπιλεγμένες ρυθμίσεις που θέτουν σε κίνδυνο την ασφάλεια και να διαθέτουν έγκαιρα ενημερώσεις ασφαλείας. Ο εξοπλισμός που ελέγχει κρίσιμες διαδικασίες πρέπει να σχεδιάζεται ώστε να διατηρεί ασφαλή λειτουργία ακόμη και αν παραβιαστεί το λογισμικό διαχείρισής του.
Ο αποτελεσματικότερος τρόπος να περιοριστούν οι διαδικτυακές επιθέσεις σε συστήματα επιχειρησιακής τεχνολογίας είναι, όπου είναι εφικτό, η αποσύνδεσή τους από εξωτερικά δίκτυα και η φυσική απομόνωσή τους. Τα συστήματα ελέγχου ψύξης, όπως και άλλος κρίσιμος βιομηχανικός εξοπλισμός, σπάνια χρειάζονται άμεση σύνδεση στο διαδίκτυο για τις βασικές λειτουργίες τους. Οι οργανισμοί καλούνται έτσι να αποφεύγουν τη σύνδεση στο δημόσια προσβάσιμο διαδίκτυο όταν αυτή γίνεται μόνο για λόγους ευκολίας.
Μέτρα προστασίας και η μεταβολή στο κυβερνοέγκλημα
Όταν η απομακρυσμένη πρόσβαση είναι πράγματι απαραίτητη, χρειάζεται να γίνεται μέσω κατάλληλα προστατευμένων πυλών πρόσβασης. Παράλληλα προβλέπονται μέτρα όπως ο έλεγχος ταυτότητας πολλαπλών παραγόντων, ο περιορισμός των δικαιωμάτων πρόσβασης, ο διαχωρισμός του δικτύου σε επιμέρους τμήματα και η συνεχής παρακολούθηση της δραστηριότητάς του.
Οι απομακρυσμένες συνδέσεις πρέπει να ανοίγουν μόνο όταν χρειάζονται, για παράδειγμα για εξουσιοδοτημένες εργασίες συντήρησης, και να κλείνουν αμέσως μόλις αυτές ολοκληρωθούν.
Οι οργανισμοί χρειάζεται επίσης να κρατούν πλήρη καταγραφή του διασυνδεδεμένου εξοπλισμού τους, να ελέγχουν τακτικά τις ευπάθειές του, να εγκαθιστούν κρίσιμες ενημερώσεις ασφαλείας και να αντικαθιστούν συσκευές που δεν υποστηρίζονται πια από τους κατασκευαστές. Σε περιβάλλοντα ιδιαίτερα υψηλής ευαισθησίας απαιτούνται ανεξάρτητα συστήματα παρακολούθησης της θερμοκρασίας, ξεχωριστοί μηχανισμοί συναγερμού, εφεδρική παροχή ηλεκτρικής ενέργειας και αξιόπιστες διαδικασίες έκτακτης ανάγκης.
Τα πρόσφατα περιστατικά δείχνουν μια θεμελιώδη αλλαγή στον τρόπο που εκδηλώνεται το κυβερνοέγκλημα και στις επιπτώσεις του. Οι επιτιθέμενοι δεν χρειάζεται οπωσδήποτε να υποκλέψουν πληροφορίες ή να κρυπτογραφήσουν αρχεία για να προκαλέσουν σοβαρές ζημιές. Κάποιες φορές φτάνει να τροποποιήσουν μια ρύθμιση θερμοκρασίας ή να σβήσουν έναν συναγερμό.
Όλο και περισσότερες φυσικές υποδομές συνδέονται στο διαδίκτυο και το πεδίο της κυβερνοασφάλειας διευρύνεται. Η θωράκιση της αλυσίδας εφοδιασμού τροφίμων, των ιατρικών υπηρεσιών και της βιομηχανικής δραστηριότητας στηρίζεται πλέον σε μεγάλο βαθμό και στην ασφάλεια των διασυνδεδεμένων συστημάτων.





 Γέφυρα Ρίου - Αντιρρίου: Δείτε πώς κατασκευάστηκε η μεγαλύτερη καλωδιωτή γέφυρα του κόσμου



 Ειδήσεις
 Copyright 2010-2026 © pentelikonews.gr
